


En central tanke bakom Architect II är att läsarna ska kunna utvecklas i takt med kundernas behov och nya tekniska standarder. Nya funktioner kan aktiveras och uppgraderas via mjukvara utan att själva läsaren behöver bytas ut. På så sätt kan en installerad läsarpark successivt anpassas till nya krav på identifiering och autentisering.
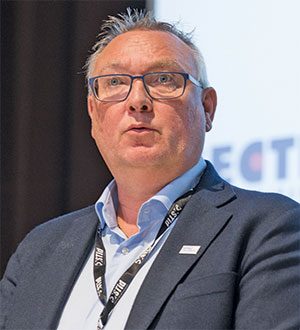
– När en organisation investerar i ett passersystem måste den kunna räkna med att tekniken ska fungera och vara relevant under många år. Med Architect II kan vi lägga till nya funktioner och tekniker genom mjukvaruuppgraderingar i stället för att kunden ska behöva byta ut installerad hårdvara. Det gör plattformen både flexibel och framtidssäkrad, säger Robert Jansson, försäljningsdirektör för Stid i Norden.
Flera utföranden
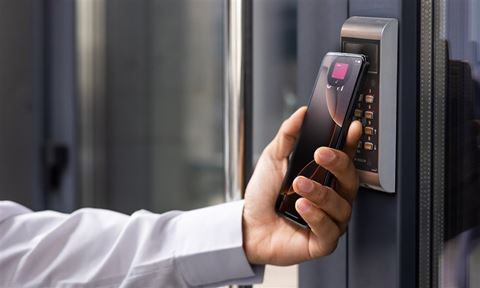
Architect II finns i flera utföranden, bland annat som smalprofilläsare, modell med knappsats eller pekskärm samt som skrivbordsläsare. Plattformen har stöd för RFID, NFC, BLE och wallet-baserade behörigheter och är dessutom förberedd för kommande tekniker och standarder som Aliro, UWB, Digital ID och mDL.
Modulär plattform
Architect II har en modulär konstruktion som gör det möjligt att komplettera läsarna med interna och externa expansionsmoduler. Det kan exempelvis handla om biometrisk autentisering, QR-kodsläsning eller stöd för 125 kHz-teknik.
Tanken är att samma grundplattform ska kunna användas för olika typer av installationer och säkerhetsnivåer. Organisationer kan därmed börja med den funktionalitet som behövs vid installationstillfället och senare komplettera systemet när behoven förändras.
Hög cybersäkerhet
Stor vikt har också lagts vid cybersäkerhet. Architect II bygger på en säkerhetsplattform med certifieringar enligt Common Criteria EAL6+ och FIPS 140-3 samt stöd för avancerad kryptering, säker hantering av kryptografiska nycklar och betrodd firmware. Plattformen är utvecklad med hänsyn till cybersäkerhetskrav och ramverk som NIS2, NIST och ISO 27001.
– Passerkontroll kan inte längre betraktas som en isolerad del av den fysiska säkerheten. Läsarna är uppkopplade enheter och därmed också en del av organisationens cybersäkerhet. Därför måste säkerheten finnas med från början i själva arkitekturen och inte läggas till i efterhand, säger Robert Jansson.
Dubbelt manipulationsskydd
Säkerheten omfattar samtidigt mer än skyddet mot digitala angrepp. Eftersom läsaren normalt är placerad på den oskyddade sidan av en dörr måste den också kunna upptäcka försök till fysisk manipulation.
Architect II har därför ett dubbelt manipulationsskydd, som baseras på både en smart öppningskontakt och en accelerometer. De kan fungera oberoende av varandra eller tillsammans för att upptäcka försök att öppna, avlägsna eller flytta läsaren. Om manipulation upptäcks kan läsaren automatiskt radera sina kryptografiska nycklar och/eller skicka ett larm till passerkontrollsystemet. Det innebär att skyddet reagerar både på fysisk öppning och på att läsaren avlägsnas eller manipuleras, i stället för att enbart förlita sig på en traditionell sabotagekontakt.
– En passerläsare sitter ofta på den sida av dörren som vem som helst kan komma åt. Därför räcker det inte att bara skydda kommunikationen och de digitala nycklarna. Man måste också kunna upptäcka om någon försöker manipulera själva enheten. Genom att kombinera elektronisk detektering med ett mekaniskt sabotageskydd får vi två oberoende nivåer av skydd, säger Robert Jansson.
Klarar krävande miljöer
Architect II är samtidigt konstruerad för krävande miljöer. Läsarna har IK10- och IPX5-klassning och är specificerade för drift vid temperaturer från –40 °C till +70 °C. Kombinationen av tålig konstruktion och ett brett temperaturområde gör plattformen lämpad för såväl inomhusinstallationer som utsatta miljöer utomhus.
Lång livslängd
Den gemensamma plattformen och möjligheten att uppgradera funktionaliteten via mjukvara är också en del av Stids hållbarhetsstrategi. Tillsammans med låg energiförbrukning ska detta bidra till längre produktlivslängd och minska behovet av att ersätta befintlig hårdvara när nya funktioner eller tekniker introduceras, enligt Robert Jansson.
– Det blir särskilt betydelsefullt i större passersystem med hundratals eller tusentals installerade läsare, där ett teknikskifte annars kan innebära omfattande utbyte av hårdvara, säger han.
Framtidssäkrad lösning
Med Architect II vill Stid därmed erbjuda en läsarplattform som kan vidareutvecklas för framtidens digitala identiteter, autentiseringsmetoder och cybersäkerhetskrav.
– För oss handlar framtidssäkring både om teknik, hållbarhet och ekonomi. Kunden ska inte behöva byta läsare bara för att en ny typ av credential, digital identitet eller autentiseringsmetod blir aktuell. Architect II är byggd för att kunna följa med i den utvecklingen, avslutar Robert Jansson.

[4]-(kopia).jpg?w=480&action=fill&sh=0956d "Signo Décor har en estetik som få traditionella passerkontrollprodukter kan matcha.")




 Global