


Framtidens smarta byggnader kommer att ha en enda säkerhetsplattform med kamerabevakning, larm och passerkontroll – inte flera olika lösningar som ofta är fallet i dag, menar Freddie Parrman.
– Utvecklingen går mot att du ska sköta all säkerhet i en och samma plattform, för att kunna livscykelhantera identiteter och accesser utan manuell handpåläggning. Genom webbaserade lösningar blir det också enklare att dela information, göra uppdateringar utan att behöva installera separata klienter, säger han.
För att vara en relevant spelare framöver måste man kunna leverera både molnbaserade och lokalt installerade lösningar, enligt Freddie Parrman.
– Här har vi nog en vattendelare i branschen än så länge – där man antingen är ”hostad” eller on-prem.
Han tillägger att det visserligen går att ”hosta” en on-premlösning åt en kund men då är det inte ”multi-tenant” – det vill säga att flera oberoende användare, organisationer eller kunder inte kan dela samma programvara och underliggande IT-resurser.
– I dag ser marknaden ut så, men där tror jag att det kommer att hända jättemycket. Sedan behöver vi utveckla systemen och där kommer mycket att handla om cybersäkerhet.
Länk mellan fysisk och digital säkerhet
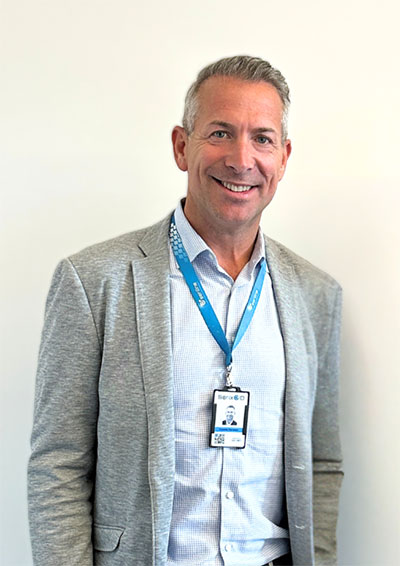
Det har länge talats om konvergensen mellan fysisk och digital säkerhet, och här kan IAM (Identity Access Management) vara den naturliga länken mellan dem, enligt Freddie Parrman.
– Vi har pratat om det i många herrans år, men det är nu det händer på riktigt. Och jag tror att det träffar hela branschen.
Parrman berättar om ett pågående kundcase där det är IT-avdelningen som upphandlar kamerabevakning – något som historiskt hanterats av säkerhetsavdelningen eller de som arbetar med fysisk säkerhet, trots att kamerorna sedan länge varit nätverksbaserade.
– Vi går från att IT har kommit in i tredje steget när vi implementerar en IAM-plattform, till att IT många gånger är drivande. Det är IT-avdelningarna som upphandlar och framför allt är de med från första början i dialogerna. Och det jag tror är självklart framöver, varje system som adderas i en verksamhet är ju en attackvektor.
Tar genvägar
NIS2 och CRA beskrivs av många som de största regulatoriska förändringarna för säkerhetsbranschen på många år. För installatörer, systemintegratörer och säkerhetsleverantörer innebär de nya regelverken ett större ansvar. Freddie Parrman tror att det kommer bli en stor utmaning för många aktörer. Han ser också ett problem i att regelverk och certifieringar ibland kan ”motarbeta” varandra när stora delar av branschen väljer genvägar och kör i begränsat läge för att uppnå Larmklass 4 – vilket gör att man inte kan livscykelhantera systemen och därför inte kan göra dem NIS 2-kompatibla.
– Vi behöver skapa mer transparens i marknaden och vara tydligare med vad kunden faktiskt får för någonting. Branschen, konsulter och upphandlande parter behöver lyfta sig en nivå för att kunna ställa rätt krav, säger Freddie Parrman.
CRA en jätteomställning
Genom CRA (Cyber Resilience Act) ökar leverantörernas ansvar markant. Säkerhet måste nu integreras redan under produktutvecklingen och upprätthållas genom hela livscykeln. Det får stor påverkan på leverantörernas utvecklingsprocesser och kraven på teknikpartners.
– Det här är en jätteomställning. Om du ska tillgodogöra dig det här fullt ut, då är det definitivt mycket som kommer att få justeras och byggas om, säger Freddie Parrman.
Seriline håller själva på att gå igenom alla sina lösningar för att möta kraven.
– Du måste kunna byta firmware, uppdatera och kommunicera om eventuella buggar. Du måste ha koll på din kund – hur informerar du om svagheter och eventuella intrång? Här ställs hela processen på ända. Det här är inget branschen har arbetat med tidigare, och därför kommer det att bli en utmaning för alla, inklusive oss.
Ta ansvar för livscykeln
Freddie Parrman anser att CRA-kravet att ta produktansvar över hela livscykeln är den största förändringen som branschen har gått igenom.
– Det är ett otroligt stort ansvar. Ett passersystem har en livslängd på kanske 20–25 år, säger han.
För att möta utmaningen är Freddie Parrmans bästa råd till säkerhetsansvariga och IT-chefer som nu förbereder sig för NIS2 och CRA att fokusera på att äga säkerheten själv, att livscykelhantera och att se till att ha en partner över tid.
Med att ”äga säkerheten själv” menar han att delad säkerhet inte är någon säkerhet.
– Vi pratar kryptering, alltså nycklar. Här handlar det om detaljerna som jag tror är en stor utmaning när man går ut och upphandlar och kanske inte själv besitter rätt kompetens.
Livscykelhantering handlar om att leva upp till och vara ”compliant” mot regelverken. Hur man säkerställer det är en öppen fråga, menar han vidare.
Öppna integrerade system
Det tredje rådet – att se till att ha en partner över tid – handlar om att inte bara köpa en licens, licens eller hårdvara ”up front”, utan att ha en långsiktig partner.
– Då blir det som en SaaS-affär. Det är den stora trenden, skulle jag säga. Öppna system som du har redundans på och som flera kan hantera. Och skalbarheten i att ha en plattform där all säkerhet är integrerad.
Rutiner och processer
De vanligaste bristerna Seriline upplever hos organisationer som vill leva upp till NIS2 och CRA är att få rutiner och processer på plats.
– Att arbeta med en fragmenterad systemlösning innebär ofta ett delat ansvar, vilket i praktiken kan betyda att ingen tar ansvar. Om du i stället lyckas foga samman systemen kan du sätta tydliga ramverk och strukturer som leder till en effektiv process.
Det handlar med andra ord om konvergensen mellan fysisk säkerhet och IT-säkerhet – det ska inte vara två olika avdelningar eller två olika hanteringar.
– Det ska vara densamma. Om du ger access till en filserver eller till en dörrmiljö ska det inte spela någon roll.
Ökad IT-kompetens
Med de nya regelverken som fokuserar på livscykelhantering blir IT-avdelningen en ”enabler” för verksamheten, inte en begränsning, vilket är ett tydligt trendskifte, menar Freddie Parrman, som framhåller att branschen måste bättre kunna kommunicera mot IT-avdelningar och till viss del kompetensväxla.
– Det blir fortsatt viktigt att kunna dra kabel och göra installationer, men det handlar också om portar, nätverk och IT-system. Därför kommer förändringen att ställa stora krav på en redan konkurrensutsatt bransch där installationsföretag måste ta in rätt kompetens på IT-sidan, säger Freddie Parrman.
ISO-certifiering avgörande
Att vara ISO/IEC 27001-certfierad är enligt Freddie Parrman direkt nödvändigt i dag.
– Uppfyller du inte det kravet är du inte med. Det är inträdesbiljetten vid upphandlingar. Och det gäller inte bara samhällskritisk verksamhet, utan allt fler, säger han och nämner att kommuner i många fall står för el- och vattenförsörjning och därmed direkt under säkerhetsskyddslagen.
Det kostar att uppfylla regelverken och certifiera sig, vilket leder till att mindre säkerhetsbolag kommer att få det tuffare.
– Det kommer inte att fungera att driva mindre bolag och vara ”compliant” mot allt. Men vi välkomnar utvecklingen, vi måste höja branschens lägstanivå och kompetens, säger Freddie Parrman.
AI lokalt
AI får också en allt större betydelse inom säkerhetsområdet. För Seriline handlar det inte minst om att AI används internt i processer som rör dokumentation och utveckling snarare än externt.
– Utmaningen där är att ungefär 80 procent av våra leveranser är on-prem. Vi utvecklar lokal AI som körs i kundens IT-infrastruktur och som kan detektera avvikelser.
Ett exempel på det är om en individ tilldelats en access för ett område eller en plats där den inte vistas naturligt. Då kan den lokala AI:n avisera avvikelsen för att hjälpa användaren att justera accessen.
Äga sin kryptering
Seriline marknadsför läsare och annan hårdvara för passerkontroll. Kraven på produkterna förändras när cybersäkerhet blir en lika viktig faktor som funktion, prestanda och användarupplevelse.
– Det driver på krypterade teknologier och krypterad kommunikation. Där kanske man har gjort det lite enkelt för sig historiskt. Vi ser att krypterade teknologier växer otroligt mycket just nu, säger Freddie Parrman, som ser en risk med den utvecklingen: att det blir mer proprietära lösningar då leverantörerna har sin egen kryptering.
– Slutkunderna måste säkerställa att de är leverantörsoberoende. Annars blir de inlåsta, precis som det var för 20 år sedan. Därför är det viktigt att få ut budskapet att slutkunderna måste äga sin kryptering.
Mobila lösningar måste fungera i olika system
Freddie Parrman betonar slutligen att mobila lösningar för passerkontroll måste fungera i olika system parallellt. – Annars kommer vi att få en ”mobile app ” för respektive system.






 Global