



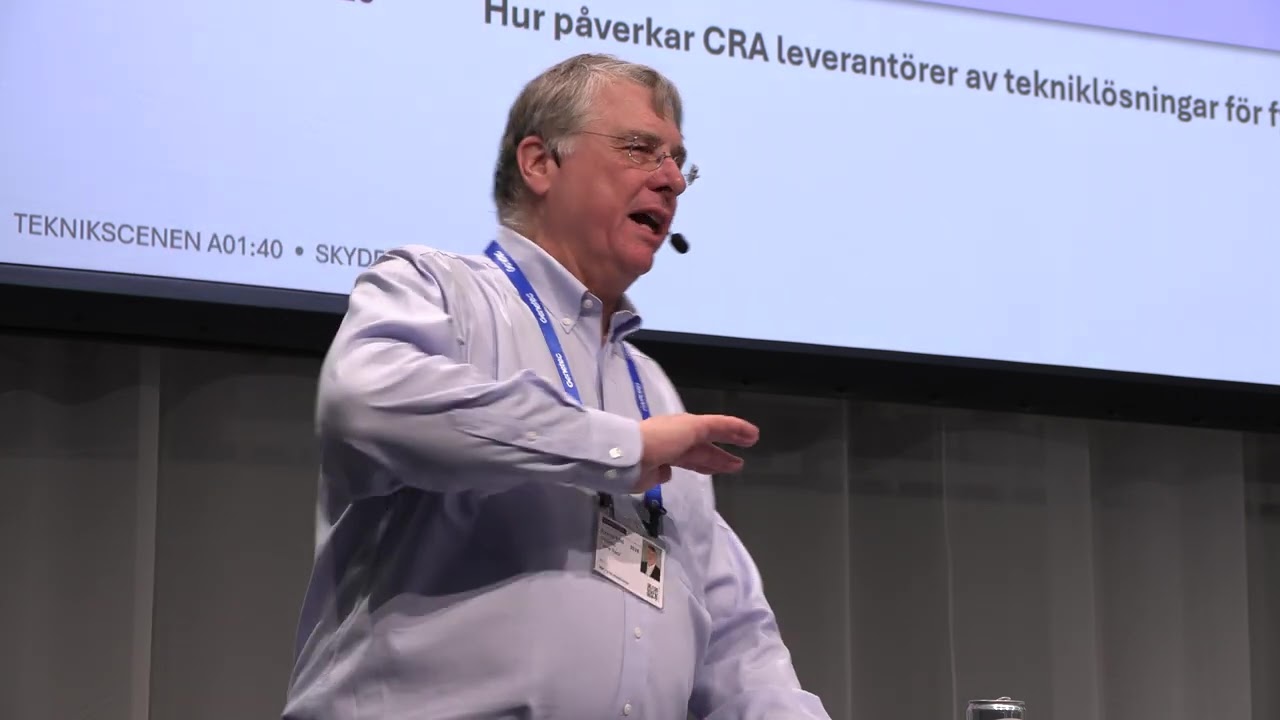
Robert kallade sig själv "cybersäkerhetens arga snickare" och argumenterade för att vi ska sluta prata om säkerhet och i stället prata om kontroll. Med regelverk som NIS 2 och CRA på väg blir ansvarsfrågan avgörande. Följaktligen inledde han med en provokation: att fråga säkerhetschefer hur motståndskraftig verksamheten är ger främst en subjektiv önskelista.
– Det är ledningsrum och styrelser som bär ansvaret, och lever de i en "rosa bubbla" har företaget ett större problem än att CISO:n vill ha mer resurser.
Robert Willborg underströk viare att cybersäkerhet inte är detsamma som IT-säkerhet. Verksamheten omfattar även HR och en rad andra funktioner som måste fungera i symbios. Därför vill han på sikt byta ut ordet säkerhet mot kontroll – "cyberkontroll".
Försummelse, inte attack
Enligt Willborg används ordet attack alldeles för slarvigt. En attack är för honom något sofistikerat: någon planerar, kartlägger länge och slår sedan mot den svagaste länken. När de drabbade frysarna hade lösenordet 123456 handlar det om något annat.
— Det är inte ett angrepp, det är försummelse, sade han.
Han pekade också på det färska Outlook-avbrottet, som enligt honom drabbade 430 miljoner verksamheter med licenser, och menade att vi behöver lära oss hantera att digitala tjänster ibland går ner.
Willborg tror dessutom att det försämrade omvärldsläget och sanktionspaketen ligger bakom en del av de snabba, riktade angreppen via nätet. Men oavsett vem som står bakom kan vi inte år efter år fortsätta ha enkla lösenord och skylla på angripare.
Tillsynen måste se ut som tillsyn
Här menar han att NIS 2 och CRA måste börja få effekt på riktigt. Syftet är inte att peka finger utan att visa verksamheterna var sårbarheterna finns. Tillsynsmyndigheter med Post- och telestyrelsen i spetsen behöver tydligt säga vilken cyberhygienisk nivå som krävs för att garantera motståndskraft.
— Det handlar inte om att peka finger. Det handlar om att visa på att här har du en sårbarhet – som vi faktiskt måste börja jobba med, förtydligade Robert.
Han hänvisade till Kungliga Ingenjörsvetenskapsakademien, som redan 2022 pekade på tre sårbarheter i Sverige: kontinuitet, motståndskraft och konkurrenskraft. Samtliga ökar negativt enligt honom fortfarande.
Bra på dokumentation – men dåliga på ansvar
I OT-miljön och bland uppkopplade produkter är problemet ofta inte brist på dokumentation utan brist på ägarskap. Vem ansvarar för just den här enheten? Var finns kameran i skolmiljön? Vilka digitala lås finns, vem kontrollerar dem och hur uppdateras de?
Det är dessa frågor som EU-regelverket CRA kommer att ställa. Willborg påminde om att CRA:s rapporteringsskyldighet sedan den 11 september 2026 även gäller äldre produkter. Tillverkare måste rapportera aktivt utnyttjade säkerhetssårbarheter och allvarliga säkerhetsincidenter. De bredare cybersäkerhetskraven börjar gälla i december 2027 och kan även omfatta äldre produkter om dessa förändras väsentligt, exempelvis genom omfattande modifieringar av programvaran.
Han beskrev CRA som kittet eller limmet mellan de lagar som ingår i EU:s digitaliseringsstrategi, och menade att den fysiska och digitala säkerhetsbranschen måste sammansmältas nu, vare sig de vill eller inte. Kravet är inte att ta fullt ansvar för allt, utan att proportionerligt ha koll på sina elektroniska prylar – ungefär som en CE-märkning som visar att en produkt utvecklats enligt en viss ordning.
Många omfattas av NIS 2 – men vet inte om det
En vanlig missuppfattning är att NIS 2 bara berör de verksamheter som direkt omfattas av regelverket. Willborg betonade att kraven även får konsekvenser för deras leverantörer, eftersom NIS 2 ställer krav på säkerheten i leveranskedjan. För leverantörerna blir förmågan att visa hur cybersäkerheten faktiskt hanteras därmed en förutsättning för att få göra affärer – en ”license to operate”. Ett certifikat på väggen räcker inte.
ISO 27000-certifikatet är enligt honom just det: ett diplom. Det som räknas är att kunna visa förmågan i praktiken. Han jämförde med att kunna simma 200 meter i en uppvärmd bassäng och sedan ändå behöva klara motsvarande distans i havet. Motsvarigheten inom CRA är en declaration of conformity – ett bevis på hur produkten tagits fram, bland annat utifrån komponentkatalogen SBOM, och att företaget kan hantera uppdateringar och drift.
Konsekvensen blir stor för upphandlingar.
Enligt Willborg måste kommuner och myndigheter sluta välja det billigaste anbudet och i stället välja det säkraste.
— Det är det säkraste som vinner – inte det ensidigt billigaste, förklarade Robert.
Den 11 december nästa år träder CRA-kraven i kraft, och han varnade för att utvecklingen då kan likna GDPR-kaoset, med mindre än elva månader kvar. Han tror att få på en säkerhetsmässa i dag kan förklara vad CRA faktiskt innebär, och att utställare som saknar declaration of conformity riskerar att tappa kunder.
Människan är både problemet och lösningen
Willborg lyfte också värdet av god personalsäkerhet och cyberpsykologi. Receptionisten, städaren eller väktaren – ofta anställd hos en tredje- eller fjärdepart – är i dag ett lika viktigt angreppsmål som IT-chefen. Den som får ett pressat mejl om att "föra över pengarna nu" kan svårligen klandras om hen bara försöker vara till lags.
Han pekade på digital ohälsa som en växande sjukdom och undrade varför verksamheter som har alkohol- och drogpolicy sällan har en skärmpolicy.
Även kontinuitetsplaner och policyer måste vara hanterbara, en kris- och kontinuitetsplan som är längre än fyra sidor kommer aldrig att följas. En policy över en och en halv sida läses inte heller. Det viktiga är att människor förstår vad som förväntas av dem, och att man även övar på scenarier som faktiskt inträffat.
Flockimmunitet och frågan om molnet
Willborg menade att nationell suveränitet i det digitala är en blindgångare i en så uppkopplad värld. Lösningen är att dela information och bygga flockimmunitet, där de som vill göra rätt snabbt vet vilka som inte vill det. Som exempel nämnde han hur aktörer slöt upp under PHP2-incidenten och hur Loopia kunde hantera sårbarheten på några timmar. Han förordade homogenitet i stället för heterogenitet: olika kompetenser, men samma mål.
När det gäller digital suveränitet vill han "skita i nationsflaggan på molnet". Frågan ska i stället börja med vilken data man måste ha kontroll på för att kunna leverera sin tjänst tryggt, och hur man bygger kravställningen så att man snabbt kan byta leverantör om det behövs. Det går inte, menade han, att samtidigt skära ner på de människor som ska ge kontroll och kräva svenska eller europeiska moln.
Boken och avslutande sammanfattning
Avslutningsvis tipsade Willborg om sin bok Den digitala staden, som fördjupar flera av de frågor han berörde under föreläsningen.
Föreläsningen avslutades med ett bredare medskick till deltagarna.
— Kontroll är viktigare än certifikat. Ansvar är viktigare än dokument. Och förmåga slår pappersexercis, deklarerade Robert.













 Global


