


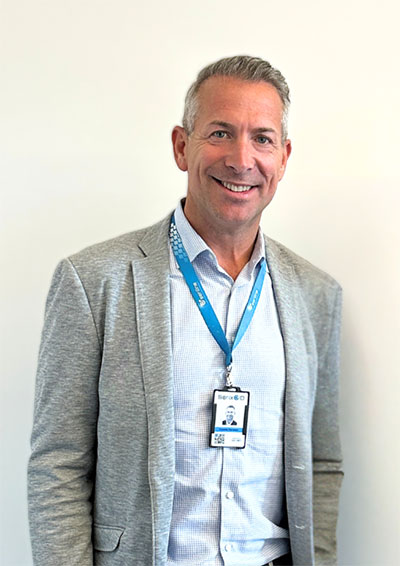
Fremtidens smarte bygninger vil have én fælles sikkerhedsplatform til kameraovervågning, alarm og adgangskontrol – ikke flere separate løsninger, som det ofte er tilfældet i dag, mener Freddie Parrman.
– Udviklingen går i retning af, at al sikkerhed skal håndteres på én og samme platform, så identiteter og adgange kan livscyklusstyres uden manuelle indgreb. Med webbaserede løsninger bliver det også lettere at dele information og gennemføre opdateringer uden at skulle installere separate klienter, siger han.
For at være en relevant aktør fremover skal man ifølge Freddie Parrman kunne levere både cloudbaserede og lokalt installerede løsninger.
– Her har vi nok stadig en tydelig opdeling i branchen, hvor man enten tilbyder en hostet løsning eller on-prem.
Han tilføjer, at det ganske vist er muligt at hoste en on-prem-løsning for en kunde, men så er den ikke »multi-tenant« – det vil sige, at flere uafhængige brugere, organisationer eller kunder ikke kan dele den samme software og de underliggende IT-ressourcer.
– Sådan ser markedet ud i dag, men her tror jeg, at der kommer til at ske rigtig meget. Derudover skal vi videreudvikle systemerne, og meget af dette vil handle om cybersikkerhed.
Koblingen mellem fysisk og digital sikkerhed
Der har længe været talt om konvergensen mellem fysisk og digital sikkerhed, og her kan IAM (Identity and Access Management) være den naturlige forbindelse mellem de to, ifølge Freddie Parrman.
– Vi har talt om dette i mange år, men det er nu, det for alvor sker. Og jeg tror, det vil berøre hele branchen.
Parrman fortæller om et igangværende kundeprojekt, hvor det er IT-afdelingen, der indkøber kameraovervågning – noget, der historisk set har været håndteret af sikkerhedsafdelingen eller dem, der arbejder med fysisk sikkerhed, på trods af at kameraerne længe har været netværksbaserede.
– Vi går fra, at IT kom ind i tredje fase, når vi implementerede en IAM-platform, til at IT i mange tilfælde er den drivende part. Det er IT-afdelingerne, der står for indkøbene, og frem for alt er de med helt fra begyndelsen af dialogen. Og det tror jeg bliver en selvfølge fremover. Ethvert system, der føjes til en virksomhed, er jo en potentiel angrebsvektor.
Tager genveje
NIS2 og CRA beskrives af mange som de største regulatoriske ændringer for sikkerhedsbranchen i mange år. For installatører, systemintegratorer og sikkerhedsleverandører indebærer de nye regelsæt et større ansvar. Freddie Parrman tror, at det bliver en betydelig udfordring for mange aktører.
Han ser også et problem i, at regelsæt og certificeringer nogle gange kan modarbejde hinanden, når store dele af branchen vælger genveje og kører systemerne i begrænset tilstand for at opnå alarmklasse 4. Det kan betyde, at systemerne ikke kan livscyklusstyres og dermed heller ikke gøres kompatible med NIS2.
– Vi skal skabe større transparens på markedet og være tydeligere omkring, hvad kunden faktisk får. Branchen, konsulenter og indkøbere skal løfte kompetencen et niveau for at kunne stille de rigtige krav, siger Freddie Parrman.
CRA indebærer en omfattende omstilling
Med CRA (Cyber Resilience Act) øges leverandørernes ansvar betydeligt. Sikkerhed skal nu integreres allerede under produktudviklingen og opretholdes gennem hele produktets livscyklus. Det får stor betydning for leverandørernes udviklingsprocesser og de krav, der stilles til teknologipartnere.
– Det er en enorm omstilling. Skal man opfylde kravene fuldt ud, er der helt klart meget, der skal justeres og bygges om, siger Freddie Parrman.
Seriline er selv i gang med at gennemgå alle sine løsninger for at opfylde kravene.
– Du skal kunne udskifte firmware, opdatere og kommunikere om eventuelle fejl. Du skal have styr på dine kunder – hvordan informerer du om sårbarheder og eventuelle sikkerhedsbrud? Her vendes hele processen på hovedet. Det er ikke noget, branchen tidligere har arbejdet med, og derfor bliver det en udfordring for alle, også for os.
Tag ansvar for hele livscyklussen
Freddie Parrman mener, at CRA-kravet om at tage produktansvar gennem hele livscyklussen er den største ændring, branchen har været igennem.
– Det er et enormt ansvar. Et adgangskontrolsystem kan have en levetid på måske 20–25 år, siger han.
For at imødegå udfordringen er Freddie Parrmans vigtigste råd til sikkerhedsansvarlige og IT-chefer, der nu forbereder sig på NIS2 og CRA, at fokusere på selv at eje sikkerheden, arbejde med livscyklusstyring og sørge for at have en langsigtet partner.
Med at »eje sikkerheden selv« mener han, at delt sikkerhed i praksis ikke er sikkerhed.
– Vi taler om kryptering, altså nøgler. Her handler det om detaljerne, og det tror jeg er en stor udfordring, når man går ind i en indkøbsproces uden nødvendigvis selv at have den rette kompetence.
Livscyklusstyring handler om at overholde regelsættet. Hvordan det skal sikres i praksis, er stadig et åbent spørgsmål, mener han.
Åbne og integrerede systemer
Det tredje råd – at sørge for at have en langsigtet partner – handler om ikke blot at købe en licens eller hardware på forhånd, men om at etablere et langsigtet samarbejde.
– Så bliver det mere som en SaaS-model. Det er den store trend, vil jeg sige. Åbne systemer med redundans, som flere kan administrere. Og ikke mindst skalerbarheden ved at have én platform, hvor al sikkerhed er integreret.
Rutiner og processer
De mest almindelige mangler, som Seriline ser hos organisationer, der ønsker at overholde NIS2 og CRA, handler om at få de nødvendige rutiner og processer på plads.
– At arbejde med en fragmenteret systemløsning indebærer ofte delt ansvar, hvilket i praksis kan betyde, at ingen tager ansvar. Formår man i stedet at samle systemerne, kan man etablere tydelige rammer og strukturer, der giver en effektiv proces.
Det handler med andre ord om konvergensen mellem fysisk sikkerhed og IT-sikkerhed – det bør ikke være to separate afdelinger eller to forskellige måder at håndtere sikkerhed på.
– Det skal være det samme. Om du giver adgang til en filserver eller adgang til et fysisk område, bør i princippet ikke spille nogen rolle.
Øget IT-kompetence
Med de nye regelsæt, som lægger stor vægt på livscyklusstyring, bliver IT-afdelingen en facilitator for virksomheden snarere end en begrænsning. Det er et tydeligt trendskifte, mener Freddie Parrman, som understreger, at branchen skal blive bedre til at kommunikere med IT-afdelingerne og i et vist omfang opbygge nye kompetencer.
– Det vil fortsat være vigtigt at kunne trække kabler og gennemføre installationer, men det handler også om porte, netværk og IT-systemer. Derfor vil ændringen stille store krav til en allerede konkurrencepræget branche, hvor installationsvirksomhederne skal have de rette kompetencer ind på IT-siden, siger Freddie Parrman.
ISO-certificering er afgørende
At være certificeret i henhold til ISO/IEC 27001 er ifølge Freddie Parrman i praksis nødvendigt i dag.
– Opfylder du ikke det krav, er du ikke med. Det er adgangsbilletten til udbud. Og det gælder ikke kun samfundskritiske virksomheder, men stadig flere, siger han.
Han peger blandt andet på, at kommuner i mange tilfælde har ansvar for el- og vandforsyning og dermed er direkte omfattet af svensk sikkerhedsbeskyttelseslovgivning.
Det koster at overholde regelsættene og certificere virksomheden, hvilket betyder, at mindre sikkerhedsvirksomheder vil få det vanskeligere.
– Det kommer ikke til at fungere at drive en lille virksomhed og samtidig leve op til alle krav. Men vi hilser udviklingen velkommen. Vi skal hæve branchens minimumsniveau og kompetence, siger Freddie Parrman.
AI lokalt
AI får også stadig større betydning på sikkerhedsområdet. For Seriline handler det ikke mindst om at anvende AI internt i processer knyttet til dokumentation og udvikling snarere end eksternt.
– Udfordringen er, at omkring 80 procent af vores leverancer er on-prem. Vi udvikler lokal AI, som kører i kundens IT-infrastruktur og kan opdage afvigelser.
Et eksempel er, hvis en person har fået tildelt adgang til et område eller en lokation, hvor vedkommende normalt ikke opholder sig. Her kan den lokale AI advare om afvigelsen og hjælpe brugeren med at justere adgangsrettigheden.
Eje sin egen kryptering
Seriline markedsfører læsere og anden hardware til adgangskontrol. Kravene til produkterne ændres, når cybersikkerhed bliver en lige så vigtig faktor som funktion, ydeevne og brugeroplevelse.
– Det driver udviklingen af krypterede teknologier og krypteret kommunikation. Historisk set har man måske gjort det lidt nemt for sig selv. Vi ser, at krypterede teknologier vokser meget hurtigt lige nu, siger Freddie Parrman.
Samtidig ser han en risiko ved udviklingen: at løsningerne bliver mere proprietære, fordi leverandørerne anvender deres egen kryptering.
– Slutkunderne skal sørge for, at de er leverandøruafhængige. Ellers bliver de låst fast, præcis som for 20 år siden. Derfor er det vigtigt at få budskabet frem om, at slutkunderne skal eje deres egen kryptering.
Mobile løsninger skal fungere på tværs af systemer
Freddie Parrman understreger afslutningsvis, at mobile løsninger til adgangskontrol skal kunne fungere parallelt i forskellige systemer.
– Ellers ender vi med én mobilapp til hvert enkelt system.






 Global