


Fremtidens smarte bygg vil ha én felles sikkerhetsplattform for videoovervåking, alarm og adgangskontroll – ikke flere separate løsninger slik det ofte er i dag, mener Freddie Parrman.
– Utviklingen går mot at all sikkerhet skal håndteres i én og samme plattform, slik at identiteter og tilganger kan livssyklushåndteres uten manuelle inngrep. Med nettbaserte løsninger blir det også enklere å dele informasjon og gjennomføre oppdateringer uten å måtte installere separate klienter, sier han.
For å være en relevant aktør fremover må man kunne levere både skybaserte og lokalt installerte løsninger, ifølge Freddie Parrman.
– Her har vi nok fortsatt et tydelig skille i bransjen, der man enten tilbyr en hostet løsning eller on-prem.
Han legger til at det riktignok er mulig å hoste en on-prem-løsning for en kunde, men da er den ikke «multi-tenant» – det vil si at flere uavhengige brukere, organisasjoner eller kunder ikke kan dele den samme programvaren og de underliggende IT-ressursene.
– Slik ser markedet ut i dag, men der tror jeg det kommer til å skje svært mye. I tillegg må vi videreutvikle systemene, og mye av dette vil handle om cybersikkerhet.
Koblingen mellom fysisk og digital sikkerhet
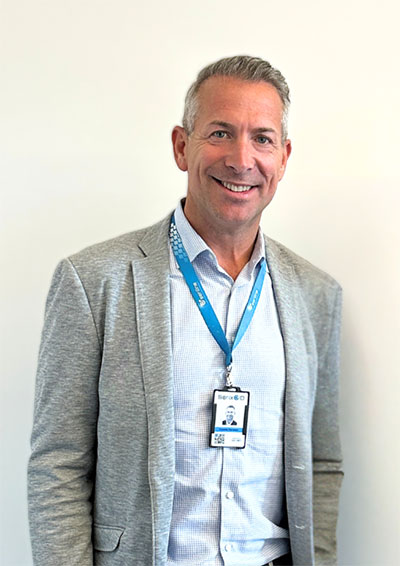
Det har lenge vært snakk om konvergensen mellom fysisk og digital sikkerhet, og her kan IAM (Identity and Access Management) være den naturlige koblingen mellom dem, ifølge Freddie Parrman.
– Vi har snakket om dette i mange år, men det er nå det virkelig skjer. Og jeg tror det vil berøre hele bransjen.
Parrman forteller om et pågående kundeprosjekt der det er IT-avdelingen som anskaffer videoovervåking – noe som historisk har vært håndtert av sikkerhetsavdelingen eller de som arbeider med fysisk sikkerhet, til tross for at kameraene lenge har vært nettverksbaserte.
– Vi går fra at IT kom inn i tredje fase når vi implementerte en IAM-plattform, til at IT i mange tilfeller er den drivende parten. Det er IT-avdelingene som står for anskaffelsene, og fremfor alt er de med helt fra starten av dialogen. Og det tror jeg blir en selvfølge fremover. Hvert system som legges til i en virksomhet, er jo en potensiell angrepsvektor.
Tar snarveier
NIS2 og CRA beskrives av mange som de største regulatoriske endringene for sikkerhetsbransjen på mange år. For installatører, systemintegratorer og sikkerhetsleverandører innebærer de nye regelverkene et større ansvar. Freddie Parrman tror dette vil bli en betydelig utfordring for mange aktører.
Han ser også et problem i at regelverk og sertifiseringer noen ganger kan motarbeide hverandre når store deler av bransjen velger snarveier og kjører systemene i begrenset modus for å oppnå alarmklasse 4. Det kan innebære at systemene ikke kan livssyklushåndteres og dermed heller ikke gjøres kompatible med NIS2.
– Vi må skape større transparens i markedet og være tydeligere på hva kunden faktisk får. Bransjen, konsulenter og innkjøpende parter må løfte kompetansen et nivå for å kunne stille de riktige kravene, sier Freddie Parrman.
CRA innebærer en omfattende omstilling
Gjennom CRA (Cyber Resilience Act) øker leverandørenes ansvar betydelig. Sikkerhet må nå integreres allerede under produktutviklingen og opprettholdes gjennom hele produktets livssyklus. Dette får stor betydning for leverandørenes utviklingsprosesser og kravene som stilles til teknologipartnere.
– Dette er en enorm omstilling. Skal du oppfylle kravene fullt ut, er det definitivt mye som må justeres og bygges om, sier Freddie Parrman.
Seriline er selv i ferd med å gjennomgå alle sine løsninger for å møte kravene.
– Du må kunne bytte fastvare, oppdatere og kommunisere om eventuelle feil. Du må ha kontroll på kundene dine – hvordan informerer du om sårbarheter og eventuelle sikkerhetsbrudd? Her snus hele prosessen på hodet. Dette er ikke noe bransjen har arbeidet med tidligere, og derfor kommer det til å bli en utfordring for alle, også for oss.
Ta ansvar for hele livssyklusen
Freddie Parrman mener CRA-kravet om å ta produktansvar gjennom hele livssyklusen er den største endringen bransjen har vært gjennom.
– Det er et enormt ansvar. Et adgangskontrollsystem kan ha en levetid på kanskje 20–25 år, sier han.
For å møte utfordringen er Freddie Parrmans viktigste råd til sikkerhetsansvarlige og IT-sjefer som nå forbereder seg på NIS2 og CRA, å fokusere på å eie sikkerheten selv, arbeide med livssyklushåndtering og sørge for å ha en langsiktig partner.
Med å «eie sikkerheten selv» mener han at delt sikkerhet i praksis ikke er sikkerhet.
– Vi snakker om kryptering, altså nøkler. Her handler det om detaljene, og det tror jeg er en stor utfordring når man går ut i en anskaffelsesprosess uten nødvendigvis å ha den riktige kompetansen selv.
Livssyklushåndtering handler om å etterleve regelverket. Hvordan dette skal sikres i praksis, er fortsatt et åpent spørsmål, mener han.
Åpne og integrerte systemer
Det tredje rådet – å sørge for å ha en langsiktig partner – handler om ikke bare å kjøpe en lisens eller maskinvare på forhånd, men å etablere et langsiktig samarbeid.
– Da blir det mer som en SaaS-modell. Det er den store trenden, vil jeg si. Åpne systemer med redundans som flere kan administrere. Og ikke minst skalerbarheten ved å ha én plattform der all sikkerhet er integrert.
Rutiner og prosesser
De vanligste manglene Seriline ser hos organisasjoner som ønsker å etterleve NIS2 og CRA, handler om å få nødvendige rutiner og prosesser på plass.
– Å arbeide med en fragmentert systemløsning innebærer ofte delt ansvar, noe som i praksis kan bety at ingen tar ansvar. Klarer du i stedet å samle systemene, kan du etablere tydelige rammeverk og strukturer som gir en effektiv prosess.
Det handler med andre ord om konvergensen mellom fysisk sikkerhet og IT-sikkerhet – det bør ikke være to separate avdelinger eller to forskjellige måter å håndtere sikkerhet på.
– Det skal være det samme. Om du gir tilgang til en filserver eller adgang til et fysisk område, bør i prinsippet ikke spille noen rolle.
Økt IT-kompetanse
Med de nye regelverkene, som legger stor vekt på livssyklushåndtering, blir IT-avdelingen en muliggjører for virksomheten snarere enn en begrensning. Dette er et tydelig trendskifte, mener Freddie Parrman, som understreker at bransjen må bli bedre til å kommunisere med IT-avdelingene og til en viss grad bygge ny kompetanse.
– Det vil fortsatt være viktig å kunne trekke kabel og gjennomføre installasjoner, men det handler også om porter, nettverk og IT-systemer. Derfor vil endringen stille store krav til en allerede konkurranseutsatt bransje, der installasjonsselskapene må få inn riktig kompetanse på IT-siden, sier Freddie Parrman.
ISO-sertifisering er avgjørende
Å være sertifisert i henhold til ISO/IEC 27001 er ifølge Freddie Parrman i praksis nødvendig i dag.
– Oppfyller du ikke det kravet, er du ikke med. Det er inngangsbilletten i anskaffelser. Og det gjelder ikke bare samfunnskritisk virksomhet, men stadig flere, sier han.
Han peker blant annet på at kommuner i mange tilfeller har ansvar for strøm- og vannforsyning og dermed direkte omfattes av svensk sikkerhetsvernlovgivning.
Det koster å oppfylle regelverkene og å sertifisere virksomheten, noe som innebærer at mindre sikkerhetsselskaper vil få det vanskeligere.
– Det kommer ikke til å fungere å drive et lite selskap og samtidig være i samsvar med alle krav. Men vi ønsker utviklingen velkommen. Vi må heve bransjens minimumsnivå og kompetanse, sier Freddie Parrman.
KI lokalt
KI får også stadig større betydning innen sikkerhetsområdet. For Seriline handler det ikke minst om å bruke KI internt i prosesser knyttet til dokumentasjon og utvikling, snarere enn eksternt.
– Utfordringen er at rundt 80 prosent av leveransene våre er on-prem. Vi utvikler lokal KI som kjører i kundens IT-infrastruktur og kan oppdage avvik.
Et eksempel er dersom en person har fått tildelt adgang til et område eller en lokasjon der vedkommende normalt ikke oppholder seg. Da kan den lokale KI-en varsle om avviket og hjelpe brukeren med å justere adgangsrettigheten.
Eie sin egen kryptering
Seriline markedsfører lesere og annen maskinvare for adgangskontroll. Kravene til produktene endres når cybersikkerhet blir en like viktig faktor som funksjon, ytelse og brukeropplevelse.
– Det driver frem krypterte teknologier og kryptert kommunikasjon. Historisk har man kanskje gjort det litt enkelt for seg. Vi ser at krypterte teknologier vokser svært raskt akkurat nå, sier Freddie Parrman.
Samtidig ser han en risiko ved utviklingen: at løsningene blir mer proprietære fordi leverandørene bruker sin egen kryptering.
– Sluttkundene må sørge for at de er leverandøruavhengige. Ellers blir de låst inne, akkurat som for 20 år siden. Derfor er det viktig å få frem budskapet om at sluttkundene må eie sin egen kryptering.
Mobile løsninger må fungere på tvers av systemer
Freddie Parrman understreker avslutningsvis at mobile løsninger for adgangskontroll må kunne fungere parallelt i ulike systemer.
– Ellers ender vi opp med én mobilapp for hvert enkelt system.Det har lenge vært snakk om konvergensen mellom fysisk og digital sikkerhet, og her kan IAM (Identity and Access Management) være den naturlige koblingen mellom dem, ifølge Freddie Parrman.

[4]-(kopia).jpg?w=480&action=fill&sh=0956d "Signo Décor har en estetikk som få tradisjonelle adgangskontrollprodukter kan måle seg med.")




 Global