


En central tanke bag Architect II er, at læserne skal kunne videreudvikles i takt med kundernes behov og nye tekniske standarder. Nye funktioner kan aktiveres og opgraderes via software, uden at selve læseren skal udskiftes. På den måde kan en installeret læserpark gradvist tilpasses nye krav til identifikation og autentificering.
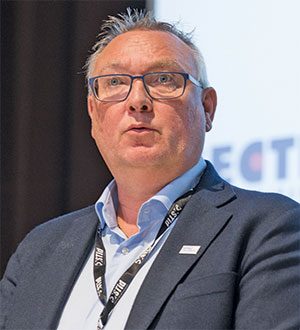
– Når en organisation investerer i et adgangskontrolsystem, skal den kunne forvente, at teknologien fungerer og forbliver relevant i mange år. Med Architect II kan vi tilføje nye funktioner og teknologier gennem softwareopgraderinger, i stedet for at kunden skal udskifte installeret hardware. Det gør platformen både fleksibel og fremtidssikret, siger Robert Jansson, salgsdirektør for Stid i Norden.
Flere udførelser
Architect II fås i flere udførelser, blandt andet som smalprofillæser, model med tastatur eller berøringsskærm samt som bordlæser. Platformen understøtter RFID, NFC, BLE og adgangslegitimationsoplysninger i digitale wallets og er desuden forberedt til kommende teknologier og standarder som Aliro, UWB, Digital ID og mDL.
Modulær platform
Architect II har en modulær konstruktion, der gør det muligt at udvide læserne med interne og eksterne udvidelsesmoduler. Det kan eksempelvis være biometrisk autentificering, QR-kodelæsning eller understøttelse af 125 kHz-teknologi.
Tanken er, at den samme grundplatform skal kunne anvendes til forskellige typer installationer og sikkerhedsniveauer. Organisationer kan dermed begynde med den funktionalitet, der er nødvendig på installationstidspunktet, og senere udvide systemet, når behovene ændrer sig.
Høj cybersikkerhed
Der er også lagt stor vægt på cybersikkerhed. Architect II bygger på en sikkerhedsplatform med certificeringer i henhold til Common Criteria EAL6+ og FIPS 140-3 samt understøttelse af avanceret kryptering, sikker håndtering af kryptografiske nøgler og betroet firmware. Platformen er udviklet under hensyntagen til cybersikkerhedskrav og rammeværk som NIS2, NIST og ISO 27001.
– Adgangskontrol kan ikke længere betragtes som en isoleret del af den fysiske sikkerhed. Læserne er opkoblede enheder og dermed også en del af organisationens cybersikkerhed. Derfor skal sikkerheden være indbygget i selve arkitekturen fra begyndelsen og ikke tilføjes efterfølgende, siger Robert Jansson.
Dobbelt manipulationsbeskyttelse
Sikkerheden omfatter samtidig mere end beskyttelse mod digitale angreb. Eftersom læseren normalt er placeret på den ubeskyttede side af en dør, skal den også kunne registrere forsøg på fysisk manipulation.
Architect II har derfor dobbelt manipulationsbeskyttelse, der er baseret på både en intelligent åbningskontakt og et accelerometer. De kan fungere uafhængigt af hinanden eller sammen for at registrere forsøg på at åbne, fjerne eller flytte læseren.
Hvis der registreres manipulation, kan læseren automatisk slette de kryptografiske nøgler og/eller sende en alarm til adgangskontrolsystemet. Det betyder, at beskyttelsen reagerer både, hvis læseren åbnes fysisk, og hvis den fjernes eller manipuleres, i stedet for udelukkende at være afhængig af en traditionel sabotagekontakt.
– En adgangslæser er ofte placeret på den side af døren, som alle har adgang til. Derfor er det ikke tilstrækkeligt kun at beskytte kommunikationen og de digitale nøgler. Man skal også kunne registrere, hvis nogen forsøger at manipulere selve enheden. Ved at kombinere elektronisk detektering med mekanisk sabotagebeskyttelse får vi to uafhængige beskyttelsesniveauer, siger Robert Jansson.
Tåler krævende miljøer
Architect II er samtidig konstrueret til krævende miljøer. Læserne har IK10- og IPX5-klassificering og er specificeret til drift ved temperaturer fra –40 °C til +70 °C. Kombinationen af robust konstruktion og et bredt temperaturområde gør platformen velegnet til både indendørs installationer og udsatte udendørsmiljøer.
Lang levetid
Den fælles platform og muligheden for at opgradere funktionaliteten via software er også en del af Stids bæredygtighedsstrategi. Sammen med et lavt energiforbrug skal det ifølge Robert Jansson bidrage til længere produktlevetid og reducere behovet for at udskifte eksisterende hardware, når nye funktioner eller teknologier introduceres.
– Det bliver særligt vigtigt i større adgangskontrolsystemer med hundredvis eller tusindvis af installerede læsere, hvor et teknologiskifte ellers kan indebære omfattende udskiftning af hardware, siger han.
Fremtidssikret løsning
Med Architect II ønsker Stid dermed at tilbyde en læserplatform, der kan videreudvikles til fremtidens digitale identiteter, autentificeringsmetoder og cybersikkerhedskrav.
– For os handler fremtidssikring både om teknologi, bæredygtighed og økonomi. Kunden skal ikke være nødt til at udskifte læseren, blot fordi en ny type adgangslegitimation, digital identitet eller autentificeringsmetode bliver aktuel. Architect II er bygget til at kunne følge med denne udvikling, afslutter Robert Jansson.






 Global