


Mens KI-genererte deepfakes får mye oppmerksomhet, mener Signicat at bedrifter også må rette blikket mot mer tradisjonelle former for identitetssvindel. Stjålet påloggingsinformasjon, phishing, smishing og kontoovertakelser er fortsatt blant de største truslene, men kunstig intelligens gjør det mulig for kriminelle å gjennomføre angrepene raskere, mer målrettet og i langt større skala.
Norske elektroniske ID-løsninger særlig utsatt
Norge skiller seg ut i Signicats rapport The Battle in the Dark. Blant fem europeiske markeder med veletablerte elektroniske ID-løsninger, Norge, Sverige, Danmark, Finland og Nederland, er norske eID-er de mest utsatte. I Norge oppgis 40 prosent av identitetssvindelforsøkene å rette seg mot elektronisk ID, mot 36 prosent i gjennomsnitt i de fem markedene.
Samtidig viser norske tall at 46 prosent av identitetssvindelen skjer i transaksjonsfasen, mens kontoovertakelser står for 38 prosent av angrepene. På tvers av alle markedene i undersøkelsen er transaksjonsfasen også det mest utsatte punktet i kundereisen, og står for 40 prosent av identitetssvindelforsøkene.
Det betyr at utfordringen ikke lenger først og fremst oppstår når en ny kunde skal identifiseres. Svindlere retter seg også mot eksisterende kunder når de logger inn, får tilgang til kontoene sine eller godkjenner transaksjoner.
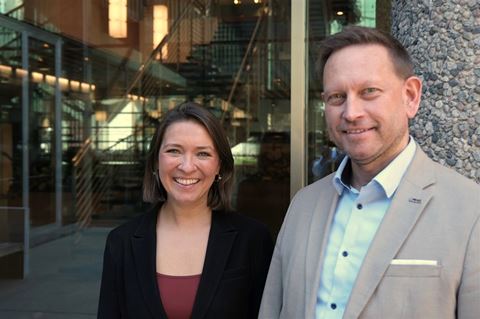
– I dag snakker vi mye om deepfakes, og det er det gode grunner til. Men vi må ikke glemme at mange klassiske former for identitetssvindel fortsatt er i vekst. Det gjelder sosial manipulering, der sårbare mennesker er målet, phishing, smishing og enkle kopier av ID-dokumenter. Svindlerne finner ikke opp hjulet på nytt. De bruker KI til å industrialisere den klassiske kunsten å bedra i stor skala, sier Thomas Osinga, leder for identitetskontroll i Signicat.
Han sier videre at utviklingen gjør at bedrifter må tenke annerledes om digital tillit.
– I stedet for å verifisere en kunde én gang, må identitet og risiko i større grad vurderes kontinuerlig gjennom hele kundereisen.
Én av fem transaksjoner og onboardingprosesser knyttes til svindel
Den økonomiske og operasjonelle belastningen er betydelig. Bedriftene i undersøkelsen anslår at nær én av fem transaksjoner de behandler og kunder de onboarder, er relatert til svindel.
Også ekstern statistikk viser hvordan tradisjonelle svindelmetoder utvikler seg. Smishing, altså phishing via SMS, står ifølge SentinelOne for 35 prosent av mobile phishing-forsøk. KI-genererte, målrettede phishing-kampanjer har ifølge forskning omtalt i Harvard Business Review oppnådd en klikkrate på 54 prosent, mer enn fire ganger høyere enn tradisjonelle phishing-e-poster skrevet av mennesker.
Bedrifter må derfor i større grad må ta i bruk såkalt usynlig sikkerhet, der kontroller skjer kontinuerlig i bakgrunnen. Ved hjelp av sanntidsdata som geografisk plassering, IP-adresse, bruksmønstre og informasjon om enheten som benyttes, kan avvik og mistenkelig aktivitet oppdages uten å gjøre tjenestene mer tungvinte for legitime kunder.
Nye krav til digital tillit
Behovet for kontinuerlig identitetskontroll blir ifølge Signicat enda viktigere fremover. EUs digitale identitetslommebøker skal etter planen tas i bruk av forbrukere innen desember 2027. Samtidig kan autonome KI-agenter i økende grad komme til å utføre handlinger og transaksjoner på vegne av mennesker.
– Når vi går inn i en tid dominert av agentbasert KI, beveger vi oss mot en kontinuerlig og flerlags KI-mot-KI-kamp. Svindlerne vil bruke KI som våpen, autonome KI-agenter vil utføre oppgaver på vegne av forbrukerne, og KI vil samtidig brukes til å beskytte det som skjer imellom, avslutter Osinga.




 Global