

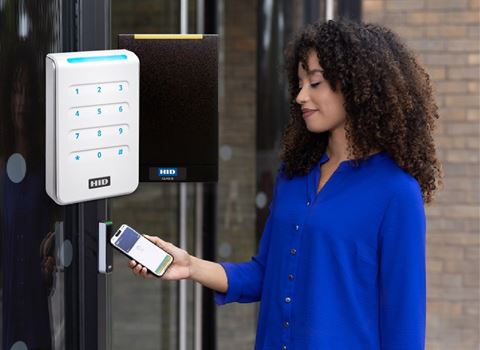
I takt med att organisationer utökar anläggningar, anammar moln- och mobilteknik och svarar på ständigt föränderliga cybersäkerhetskrav, letar många också efter sätt att modernisera åldrande infrastruktur för passerkontroll utan kostnaden och störningarna av upprepade hårdvarubyten. Mercury S4 I/O-moduler utökar företagets pålitliga intelligenta styrenhetsarkitektur med en säker, modulär plattform som gör det möjligt för organisationer att expandera system mer effektivt, hålla systemen igång och förbereda sig för framtida teknikkrav.
– Säkerhetsinfrastrukturen förväntas hålla i åratal, även när tekniken fortsätter att utvecklas, säger Steve Lucas, Vice President of Sales på Mercury Security och fortsätter:
– Vi utformade S4-plattformen så att kunderna kan fortsätta att expandera och anpassa sina system över tid och skydda de investeringar de redan har gjort. Dessa moduler representerar nästa utveckling i Mercurys passerkontrollekosystem och erbjuder en starkare cybersäkerhetsposition, förbättrad systemprestanda och introduktionen av ett högdensitetsalternativ som minskar systemets totala fotavtryck.
Dubbel kapacitet, samma utrymme
I takt med att IT-skåp och utrustningsrum fortsätter att krympa, står systemintegratörer inför ett ökande tryck att göra mer med mindre fysiskt utrymme. Mercury S4-plattformen tar sig an denna utmaning direkt. Nya MR54-S4 Reader Interface Module levererar fyra dörrars kapacitet i samma utrymme som tidigare upptogs av en tvådörrarsgränssnittsmodul, vilket effektivt fördubblar dörrkapaciteten inom samma yta. Varje modul stöder upp till 12 ingångar och upp till 8 läsare i en enda enhet. Genom att öka dörrtätheten inom en befintlig yta minskar integratörer installationskomplexiteten genom förenklad kabeldragning och förbättrad tillförlitlighet, och organisationer utökar kapaciteten utan att lägga till paneler eller använda värdefullt utrymme.
Cyberförsvar
Cybersäkerhet var en central designfaktor under hela utvecklingen. Mercury S4 I/O-moduler har en ”secure-by-design”-arkitektur med hårdvarubaserade skydd som är konstruerade för att hantera ständigt föränderliga cyberhot och regelmässiga förväntningar, samtidigt som de ger den motståndskraft som krävs för verksamhetskritiska fysiska säkerhetsmiljöer.
Skyddet inkluderar säker start, vilket etablerar en hårdvarubaserad förtroendekälla genom att förhindra att obehörig eller manipulerad firmware körs. Byggt på den grunden säkerställer hårdvarubaserad förtroendehantering genom en EAL6+ Secure Access Module – en toppklassad Common Criteria-säkerhetscertifiering – nyckelhantering, medan en funktion för post-kvantkryptografi utökar skyddet för att skydda driftsättningar mot framtida hot.
Detta är särskilt lägligt enligt bolaget, eftersom både USA och EU har agerat för att påskynda övergången till postkvantkryptografi. Vita huset gav federala myndigheter i juni 2026 instruktioner att påbörja sin migrering och Europeiska kommissionen publicerade en samordnad färdplan som instruerar medlemsstaterna att säkra högrisk- och kritiska infrastruktursystem senast 2030. Plattformen överensstämmer med erkända branschramverk, inklusive Center for Internet Security (CIS), National Institute of Standards and Technology (NIST) och ständigt utvecklande krav i Cyber Resilience Act (CRA), för att minska risker och stödja långsiktig efterlevnad.
Öppen arkitektur
I stället för att kräva omfattande hårdvarubyten i takt med att tekniken utvecklas har Mercury utformat plattformen för att tillgodose framtida funktioner genom modulär arkitektur. För organisationer som hanterar hundratals eller till och med tusentals dörrar innebär det färre panelbyten, mindre kabeldragning och färre teknikerbesök i olika anläggningar. Eftersom arbetskraft ofta står för den största kostnaden för en infrastrukturuppgradering kan en minskning av antalet ingripanden på plats avsevärt sänka livscykelkostnaderna samtidigt som säkerhetsteamen kan modernisera i sin egen takt.



 Global